


En una red IoT industrial, los sensores y dispositivos conectados recopilan información sobre equipos, procesos y activos distribuidos. Estos datos pueden incluir consumos de energía, niveles de agua, temperaturas, estados de operación o eventos que necesitan ser supervisados.
Pero cuando la información viaja mediante comunicaciones inalámbricas surge una pregunta importante: ¿cómo evitar que los datos sean interpretados o modificados por personas no autorizadas?
La seguridad LoRaWAN responde a parte de este desafío mediante mecanismos de autenticación, cifrado e integridad incorporados en el protocolo. Estas funciones permiten proteger las comunicaciones entre dispositivos y los componentes correspondientes de la red.
Sin embargo, utilizar LoRaWAN no significa que toda la solución IoT sea automáticamente segura. También es necesario administrar correctamente las credenciales, controlar los accesos y proteger la infraestructura que recibe y procesa la información.
Conocer cómo funciona esta protección ayuda a identificar los riesgos y aplicar buenas prácticas en proyectos industriales.
¿Qué es la seguridad LoRaWAN?
La seguridad LoRaWAN comprende los mecanismos criptográficos que permiten autenticar dispositivos, verificar la integridad de los mensajes y proteger la confidencialidad de los datos de aplicación transmitidos mediante una red LoRaWAN.
El protocolo utiliza criptografía basada en AES y separa las funciones de seguridad de la red de aquellas relacionadas con los datos utilizados por la aplicación.
Esta separación permite transportar información a través de la infraestructura sin que todos sus componentes necesiten conocer el contenido de los mensajes.
Por ejemplo, un sensor de temperatura instalado en una planta industrial puede transmitir una medición mediante LoRaWAN. El mensaje es recibido por un gateway y enviado a la infraestructura correspondiente, mientras que los datos de aplicación permanecen cifrados hasta llegar al componente autorizado para descifrarlos.
Esto no significa que las transmisiones inalámbricas sean invisibles. Una señal puede captarse mediante equipos de radio compatibles, pero capturar una transmisión no equivale a poder interpretar sus datos ni generar mensajes válidos.
La protección de estas comunicaciones es una de las consideraciones que deben evaluarse al diseñar soluciones LoRaWAN para aplicaciones industriales.
¿Cómo funciona la seguridad LoRaWAN?
La seguridad LoRaWAN se basa en diferentes mecanismos que ayudan a proteger la comunicación entre los dispositivos, la infraestructura de red y las aplicaciones IoT.
Estos mecanismos permiten verificar la autenticidad de los mensajes, proteger la información transmitida y reducir los riesgos de accesos o modificaciones no autorizadas.
Cifrado y protección de los datos
Uno de los componentes de seguridad de LoRaWAN es el cifrado de la información, que permite proteger los datos mientras se transmiten por la red.
El cifrado transforma la información en un formato que no puede interpretarse directamente sin contar con las credenciales correspondientes.
Por ejemplo, cuando un sensor industrial envía una medición de temperatura, presión o consumo energético, los datos de aplicación pueden mantenerse protegidos durante su transmisión.
De esta manera, aunque una señal inalámbrica sea captada por un tercero, esto no significa que pueda acceder directamente al contenido de la información.
Sin embargo, la seguridad LoRaWAN no depende únicamente del cifrado. También requiere una adecuada administración de dispositivos, credenciales y accesos a los sistemas que reciben y procesan los datos.
Por ello, la protección debe considerarse como parte del diseño general de una solución IoT industrial.
Autenticación e integridad de los mensajes
Además del cifrado, LoRaWAN incorpora mecanismos que permiten comprobar la autenticidad y la integridad de las comunicaciones.
- La autenticación ayuda a verificar que los mensajes provienen de dispositivos autorizados.
- La protección de integridad permite detectar modificaciones no autorizadas de los mensajes mediante verificaciones criptográficas.
- El protocolo también utiliza contadores de tramas y otros controles para ayudar a rechazar mensajes repetidos que no cumplen las condiciones de validación.
Estos mecanismos son relevantes porque proteger los datos no consiste únicamente en impedir que alguien los lea.
También es necesario evitar que mensajes falsificados o modificados sean aceptados como comunicaciones legítimas.
Claves de red y claves de aplicación
Una característica importante de LoRaWAN es la separación de responsabilidades criptográficas.
De forma simplificada, existen dos niveles de protección:
- Seguridad de red: permite autenticar y verificar mensajes relacionados con el funcionamiento de la comunicación LoRaWAN.
- Seguridad de aplicación: protege la confidencialidad de los datos que necesitan ser interpretados por la aplicación.
En LoRaWAN 1.0.x se utilizan claves de sesión como NwkSKey y AppSKey. En LoRaWAN 1.1, la administración de las claves de red incorpora una separación más detallada de funciones.
La nomenclatura puede variar según la versión, pero el objetivo de mantener responsabilidades diferenciadas continúa siendo fundamental.
Esta arquitectura permite que un gateway transporte paquetes sin necesitar las claves utilizadas para descifrar los datos de aplicación.
Por eso, en una implementación industrial no todos los equipos que participan en la transmisión deben tener acceso al contenido de las mediciones.
OTAA y ABP: ¿qué diferencias existen?
La manera en que un dispositivo se incorpora a una red también influye en la seguridad LoRaWAN, especialmente en la administración de credenciales y claves de sesión durante su funcionamiento.
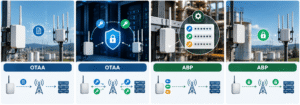
LoRaWAN contempla dos mecanismos principales de activación: OTAA y ABP.
OTAA: activación mediante incorporación a la red
- OTAA (Over-the-Air Activation) permite que un dispositivo realice un procedimiento de incorporación antes de iniciar sus comunicaciones normales.
Durante este procedimiento, el dispositivo y la infraestructura correspondiente utilizan credenciales previamente configuradas para establecer las claves de sesión necesarias.
Esto facilita la administración de sesiones y permite renovar las claves mediante nuevos procedimientos de incorporación cuando corresponde.
Por esta razón, OTAA suele ser la alternativa recomendada para proyectos donde se necesita una gestión más flexible de dispositivos y credenciales.
Sin embargo, también requiere proteger adecuadamente las claves raíz utilizadas durante la activación.
ABP: activación con parámetros preconfigurados
- ABP (Activation by Personalization) funciona de otra manera.
En este método, determinados parámetros y claves de sesión se configuran previamente en el dispositivo.
El equipo puede comenzar a comunicarse sin ejecutar el procedimiento de incorporación utilizado por OTAA.
Aunque ABP puede utilizarse en escenarios específicos, requiere especial atención a la administración de claves, los contadores de tramas y el ciclo de vida de los dispositivos.
Comparación entre OTAA y ABP
| Característica | OTAA | ABP |
|---|---|---|
| Incorporación a la red | Mediante procedimiento de activación | Parámetros preconfigurados |
| Claves de sesión | Se derivan durante la activación | Se configuran previamente |
| Renovación de sesiones | Puede realizarse mediante una nueva incorporación | Requiere gestión de la configuración |
| Administración de credenciales | Más flexible | Mayor dependencia de la configuración |
| Recomendación general | Preferible cuando sea viable | Para necesidades específicas |
La elección debe responder a los requisitos técnicos del proyecto. No obstante, para despliegues donde la administración y renovación de credenciales resultan importantes, OTAA suele ofrecer ventajas operativas y de seguridad.
¿LoRaWAN es una tecnología segura?
LoRaWAN incorpora mecanismos criptográficos desde el diseño del protocolo, pero la seguridad de una red depende también de cómo se implementa y administra.
Por ejemplo, una solución puede utilizar AES-128 y continuar expuesta a riesgos si las claves se almacenan sin protección, los usuarios mantienen permisos innecesarios o los dispositivos retirados siguen registrados.
Como explica la LoRa Alliance en su documentación sobre seguridad LoRaWAN, las capacidades de protección del protocolo deben acompañarse de prácticas adecuadas de implementación y despliegue.
También es necesario distinguir entre la protección de la comunicación inalámbrica y la seguridad del sistema completo.
Una red IoT puede incluir gateways, servidores, bases de datos, aplicaciones, interfaces de programación (API) y conexiones con otros sistemas empresariales.
Cada componente incorpora requisitos de seguridad propios.
Por ello, utilizar un protocolo con cifrado no elimina la necesidad de proteger las conexiones IP, los servidores, las cuentas de usuario o los sistemas que almacenan la información.
Principales riesgos de seguridad en redes LoRaWAN
Aunque el protocolo incorpora mecanismos de protección, la seguridad LoRaWAN también depende de las decisiones tomadas durante la implementación. Una gestión inadecuada de claves, dispositivos o accesos puede aumentar la exposición de una solución IoT.
1. Gestión inadecuada de claves
Las claves criptográficas permiten proteger las comunicaciones y verificar la participación de dispositivos autorizados.
Guardar estas credenciales en archivos sin protección, compartirlas innecesariamente o reutilizarlas donde no corresponde puede facilitar accesos no autorizados.
Es importante definir quién puede acceder a las claves y cómo deben administrarse durante la vida útil de los equipos.
2. Configuración incorrecta de dispositivos
Cada equipo debe contar con los parámetros de activación y las credenciales que correspondan a su configuración.
Un error durante el registro o reemplazo de dispositivos puede ocasionar problemas de comunicación y seguridad.
Por eso conviene mantener procedimientos de incorporación y configuración documentados.
3. Dispositivos retirados que mantienen credenciales activas
En proyectos industriales, algunos sensores se reemplazan por mantenimiento, cambios de ubicación o renovación tecnológica.
Cuando un equipo deja de utilizarse, sus registros y credenciales deben gestionarse adecuadamente.
Mantener dispositivos antiguos sin control dificulta identificar qué equipos están autorizados a participar en la red.
4. Protección física insuficiente
Los sensores IoT pueden permanecer instalados durante largos periodos en zonas remotas, almacenes o ambientes industriales.
Si una persona no autorizada obtiene acceso físico al equipo, podría intentar manipularlo o extraer información almacenada.
El riesgo depende de las características del hardware y de los mecanismos de protección implementados.
5. Accesos excesivos a servidores y plataformas
No todos los usuarios necesitan los mismos permisos.
Una persona encargada de visualizar mediciones no necesariamente debe modificar dispositivos, credenciales o configuraciones.
La ausencia de controles de acceso aumenta el riesgo de cambios accidentales o acciones no autorizadas.
6. Integraciones sin protección
Los datos transmitidos mediante LoRaWAN pueden continuar su recorrido hacia sistemas externos.
Por ejemplo, una plataforma puede comunicarse con otras aplicaciones mediante APIs, bases de datos o servicios empresariales.
Estas conexiones necesitan sus propios mecanismos de autenticación, cifrado y control de permisos.
Buenas prácticas para mejorar la seguridad LoRaWAN
Una estrategia de seguridad LoRaWAN debe considerar tanto los mecanismos del protocolo como la administración de los equipos y sistemas relacionados.
Estas son algunas prácticas que conviene incorporar.
Utilizar credenciales únicas por dispositivo
Cada equipo debe contar con las credenciales e identificadores que correspondan a su funcionamiento.
- Evitar la reutilización inapropiada de claves ayuda a limitar el impacto de una posible exposición.
También facilita identificar los dispositivos durante tareas de mantenimiento o reemplazo.
Preferir OTAA cuando sea posible
El uso de OTAA permite establecer claves de sesión mediante un procedimiento de incorporación.
- Esto proporciona mayor flexibilidad para gestionar sesiones que una configuración basada exclusivamente en claves estáticas.
La elección debe evaluarse considerando la compatibilidad de los dispositivos y los requisitos del proyecto.
Proteger el almacenamiento de las claves
Las credenciales no deberían mantenerse en documentos compartidos sin controles adecuados.
Dependiendo de los requisitos de seguridad, pueden utilizarse componentes especializados, como elementos seguros de hardware, para proteger las claves dentro del dispositivo.
Administrar permisos de usuario
El acceso a servidores y aplicaciones debe asignarse según las responsabilidades de cada persona.
- Separar permisos de visualización, configuración y administración permite reducir riesgos operativos.
También conviene revisar los accesos cuando cambian los responsables del sistema.
Mantener un inventario actualizado
Mantener un inventario actualizado contribuye a la seguridad LoRaWAN, ya que permite identificar qué dispositivos están instalados, dónde operan y a qué aplicación pertenecen.
- También facilita registrar reemplazos, mantenimiento y retiro de dispositivos.
Esto adquiere especial importancia cuando una red reúne numerosos sensores distribuidos en diferentes ubicaciones.
Proteger los componentes complementarios
Los mecanismos criptográficos de LoRaWAN no sustituyen la protección de las conexiones entre gateways y servidores.
Tampoco protegen automáticamente las aplicaciones, las bases de datos ni las APIs.
Estas capas requieren controles adecuados, como conexiones cifradas, autenticación, gestión de actualizaciones y restricciones de acceso.
La seguridad debe formar parte de las decisiones tomadas al implementar una red LoRaWAN, sin limitarse a las configuraciones del enlace inalámbrico.
Supervisar eventos y modificaciones
Mantener registros de cambios, accesos y eventos relevantes facilita identificar configuraciones incorrectas o comportamientos anómalos.
La supervisión también ayuda a investigar incidentes y verificar que los dispositivos autorizados continúen funcionando de acuerdo con lo previsto.
Seguridad LoRaWAN en aplicaciones industriales
En una instalación industrial pueden existir sensores y dispositivos distribuidos en diferentes áreas, conectados a una misma infraestructura LoRaWAN.
Por ejemplo, una red puede transportar mediciones provenientes de:
- Medidores de consumo eléctrico.
- Sensores de temperatura y humedad.
- Caudalímetros y medidores de presión.
- Sensores de nivel de tanques.
- Detectores de apertura.
- Dispositivos de monitoreo de activos.
Cada equipo transmite información que posteriormente puede utilizarse para generar históricos, alertas o indicadores operativos.
En este contexto, la seguridad LoRaWAN debe acompañar todo el recorrido de los datos.
Una forma sencilla de comprenderlo es mediante la siguiente secuencia:
Dispositivo → identidad y claves → comunicación LoRaWAN → servidor de aplicación → plataforma IoT → usuario autorizado.
Esta representación muestra que la transmisión inalámbrica es solo una parte del sistema.
Cuando las mediciones llegan a una plataforma IoT, también debe existir una administración adecuada de usuarios, permisos e integraciones.
- Por ejemplo, en una implementación de monitoreo energético, los sensores pueden transmitir mediciones cifradas mientras los operadores autorizados consultan los consumos a través de la plataforma.
La confidencialidad de la transmisión y el control de acceso a la información son responsabilidades relacionadas, pero distintas.
Por eso es importante evaluar la protección de los datos desde el dispositivo hasta la aplicación que los utiliza.
Preguntas frecuentes sobre seguridad LoRaWAN
1. ¿El gateway LoRaWAN puede leer los datos de los sensores?
Un gateway LoRaWAN convencional recibe paquetes inalámbricos y los reenvía hacia la infraestructura de red mediante una conexión IP.
- Su función principal es transportar las comunicaciones, no descifrar necesariamente los datos de aplicación.
- En una arquitectura correctamente configurada, el gateway no necesita disponer de las claves de sesión de aplicación para reenviar los mensajes.
Sin embargo, el equipo y su conexión hacia los servidores también deben protegerse frente a accesos y modificaciones no autorizadas.
2. ¿La seguridad afecta el alcance de LoRaWAN?
- La seguridad criptográfica y la cobertura de radio son aspectos diferentes.
- La protección de mensajes depende de mecanismos como autenticación, cifrado y administración de claves.
Por otro lado, la cobertura de LoRaWAN está relacionada con antenas, obstáculos, condiciones de propagación, ubicación de gateways y parámetros de comunicación.
Aunque los mecanismos de seguridad generan cierto procesamiento y datos adicionales, no determinan directamente el alcance radioeléctrico.
Por ello, ambos aspectos deben evaluarse de manera independiente durante el diseño.
3. ¿Qué sucede si se compromete una clave LoRaWAN?
En términos de seguridad LoRaWAN, las consecuencias de una clave comprometida dependen del tipo de credencial, la versión del protocolo y la configuración del sistema.
Una clave de sesión comprometida puede afectar las comunicaciones protegidas por esa credencial. La exposición de una clave raíz puede tener consecuencias adicionales, porque puede intervenir en la generación de nuevas sesiones.
Ante una posible exposición, es necesario identificar las credenciales afectadas, evaluar el alcance y aplicar los procedimientos correspondientes para revocar accesos, reemplazar claves o volver a incorporar dispositivos.
No siempre es suficiente cambiar una contraseña de la plataforma, ya que las credenciales LoRaWAN y las cuentas de usuario cumplen funciones diferentes.
Conclusión: proteger los datos desde el diseño de la red IoT
La seguridad LoRaWAN incorpora mecanismos de protección que contribuyen a mantener la confidencialidad e integridad de la información transmitida entre dispositivos y sistemas IoT.
Sin embargo, contar con una tecnología que integra funciones de seguridad no es suficiente. También es importante considerar buenas prácticas durante el diseño, la implementación y la operación de la red.
Aspectos como la administración de dispositivos, el control de accesos y la protección de la información deben evaluarse de acuerdo con las necesidades de cada proyecto.
En entornos industriales, donde múltiples sensores recopilan y transmiten datos desde diferentes ubicaciones, considerar la seguridad desde las primeras etapas permite desarrollar soluciones IoT más confiables y preparadas para las condiciones de cada operación.
¿Estás evaluando implementar o integrar dispositivos LoRaWAN en tu operación?
En Smelpro desarrollamos soluciones IoT industriales que integran sensores, gateways, comunicaciones y plataformas según las necesidades de cada proyecto. Conoce las soluciones LoRaWAN de Smelpro.