
Conoce 5 fallas de seguridad en plataformas IoT relacionadas con credenciales, cifrado, firmware, APIs y Cloud, y cómo reducir sus riesgos.
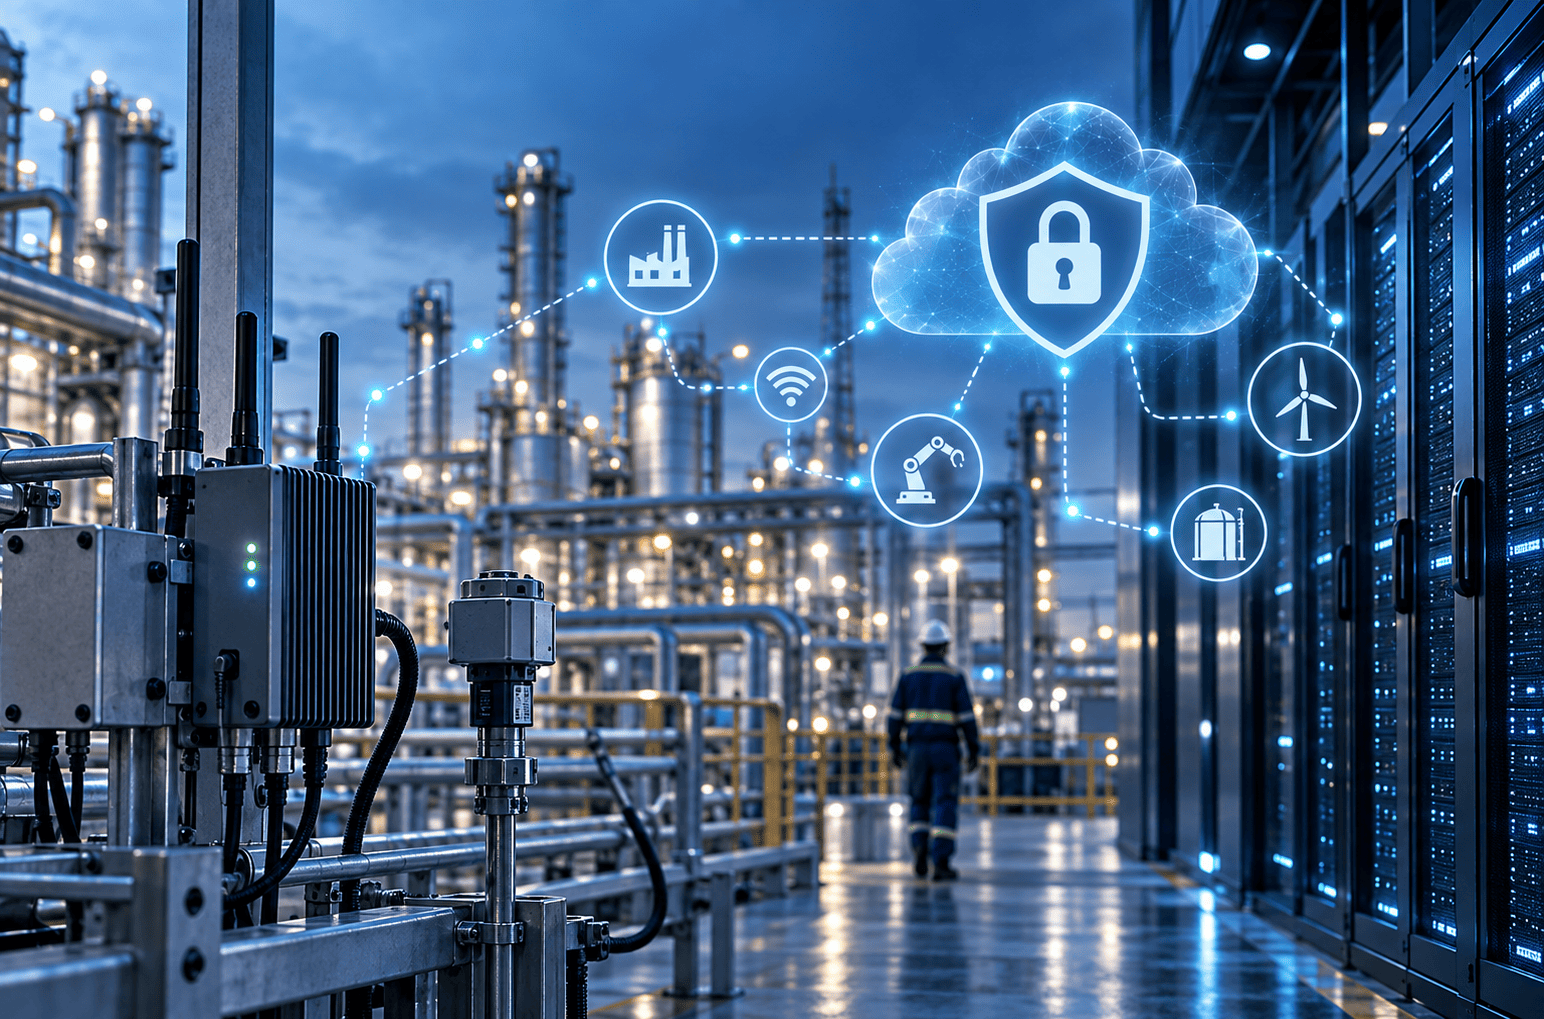
La seguridad en plataformas IoT no depende únicamente de proteger el panel donde se visualizan los datos. Una solución puede integrar sensores, dispositivos, gateways, redes, servidores, APIs, usuarios y aplicaciones externas, por lo que cada componente incorpora configuraciones, credenciales y puntos de comunicación que deben administrarse correctamente.
De forma simplificada, una arquitectura puede verse así:
sensor o dispositivo → conectividad → gateway → plataforma IoT → API → aplicación
Una configuración inadecuada en cualquiera de estas capas puede aumentar la exposición del sistema.
Por eso, cuando hablamos de seguridad en plataformas IoT, resulta más conveniente pensar en una estrategia por capas que en una única herramienta capaz de proteger toda la solución.
A continuación, revisamos cinco fallas frecuentes y algunas prácticas que pueden ayudar a reducir sus riesgos.
¿Qué significa seguridad en plataformas IoT?
Una plataforma IoT puede recibir datos de dispositivos, administrar equipos, almacenar históricos, gestionar usuarios, generar alertas e integrarse con otros sistemas.
Sin embargo, la plataforma forma parte de una arquitectura mucho más amplia.
La seguridad en plataformas IoT puede involucrar aspectos como:
- identidad de dispositivos;
- autenticación de usuarios;
- protección de las comunicaciones;
- actualización de firmware;
- gestión de permisos;
- protección de APIs;
- almacenamiento de información;
- registro de eventos;
- configuración de infraestructura.
Por ello, proteger únicamente el acceso al dashboard no es suficiente.
Una implementación debe considerar cómo se conectan, autentican y administran todos los componentes que participan en el flujo de información.
Falla 1: utilizar credenciales débiles o predeterminadas
Una de las fallas más comunes en sistemas conectados consiste en mantener credenciales predeterminadas o utilizar contraseñas débiles y repetidas.
Un dispositivo que conserva el usuario y contraseña establecidos de fábrica puede quedar más expuesto si esas credenciales son conocidas o si son utilizadas por múltiples equipos.
El riesgo aumenta cuando decenas o cientos de dispositivos comparten una misma contraseña.
Si esa credencial se ve comprometida, será necesario identificar todos los equipos que dependen de ella y reemplazarla. La correcta administración de credenciales es, por tanto, uno de los primeros controles que debe revisarse al evaluar la seguridad en plataformas IoT.
¿Cómo reducir este riesgo?
Siempre que la arquitectura y los dispositivos lo permitan, conviene evitar depender de credenciales compartidas.
Algunas medidas habituales son:
- cambiar las credenciales predeterminadas;
- utilizar contraseñas robustas y diferenciadas;
- asignar identidades independientes a los dispositivos;
- limitar intentos de autenticación cuando corresponda;
- utilizar autenticación multifactor en cuentas administrativas cuando sea viable;
- revocar accesos que ya no sean necesarios;
- evitar almacenar contraseñas, claves o tokens directamente en código accesible.
No todos los sensores o equipos IoT ofrecen los mismos mecanismos de autenticación. Por ello, la estrategia debe adaptarse a las capacidades del hardware y a la criticidad de la solución.
Falla 2: proteger de forma insuficiente las comunicaciones
Los dispositivos IoT intercambian información con gateways, plataformas, servidores y otras aplicaciones.
Si estas comunicaciones no utilizan mecanismos de protección adecuados, aumenta el riesgo de exposición, manipulación o uso indebido de la información transmitida.
Sin embargo, la solución tampoco consiste simplemente en indicar que todo debe utilizar el mismo mecanismo de cifrado.
La protección apropiada depende del protocolo, la arquitectura, los recursos disponibles en el dispositivo y el tipo de información que se transmite.
Según la tecnología utilizada, pueden intervenir mecanismos como TLS, certificados, claves u otros controles definidos por el protocolo.
Datos en tránsito
Son los datos que se desplazan entre diferentes componentes, por ejemplo:
- dispositivo y gateway;
- gateway y plataforma;
- plataforma y aplicación;
- API y sistema externo.
En estos puntos debe analizarse cómo se protege la confidencialidad e integridad de la información y cómo se verifica la identidad de los sistemas que se están comunicando.
Datos almacenados
También debe considerarse la información almacenada en:
- bases de datos;
- historiales;
- respaldos;
- servidores;
- almacenamiento local de dispositivos o gateways.
La protección de datos en tránsito y almacenados puede requerir controles diferentes.
Esta distinción es importante dentro de una estrategia de seguridad en plataformas IoT, ya que proteger la comunicación no elimina automáticamente los riesgos asociados al almacenamiento de información.
Falla 3: dispositivos y firmware sin estrategia de actualización
Un proyecto IoT no termina cuando los dispositivos quedan instalados.
Los equipos pueden permanecer en funcionamiento durante varios años y, durante ese periodo, pueden aparecer correcciones de software, nuevas versiones de firmware o vulnerabilidades que necesiten ser solucionadas.
Si no existe una estrategia de actualización, algunos dispositivos pueden continuar utilizando componentes antiguos durante largos periodos. La gestión de firmware forma parte de la seguridad en plataformas IoT, especialmente cuando existen decenas o cientos de equipos distribuidos en campo.
¿Qué debería revisarse?
Antes de desplegar los equipos conviene conocer:
- qué versión de firmware utiliza cada dispositivo;
- cómo se distribuyen las actualizaciones;
- cómo se comprueba que una actualización proviene de una fuente autorizada;
- qué ocurre si el proceso de actualización falla;
- si existe algún mecanismo de recuperación;
- si es posible regresar a una versión anterior;
- durante cuánto tiempo el fabricante ofrecerá soporte.
Cuando el dispositivo lo permite, pueden utilizarse actualizaciones remotas u OTA.
No obstante, estos mecanismos también deben protegerse correctamente. Una función destinada a mantener los equipos actualizados podría convertirse en otro punto de riesgo si acepta archivos o instrucciones sin las verificaciones correspondientes.
Mantener un inventario de dispositivos
Además de las actualizaciones, resulta recomendable conocer qué dispositivos forman parte de la solución.
Un inventario puede registrar datos como:
- identificador del equipo;
- ubicación;
- modelo;
- versión de firmware;
- estado;
- fecha de instalación;
- responsable;
- última actualización.
Esta información facilita identificar qué equipos necesitan mantenimiento o actualización.
Falla 4: APIs e integraciones mal protegidas
Las plataformas IoT rara vez trabajan de manera completamente aislada.
En un entorno industrial pueden intercambiar información con sistemas como:
- ERP;
- MES;
- SCADA;
- aplicaciones móviles;
- dashboards;
- bases de datos;
- servicios externos.
Estas integraciones suelen utilizar APIs.
Una API con controles insuficientes puede permitir que un usuario, dispositivo o sistema acceda a información o acciones que no necesita. Por ello, las APIs deben considerarse dentro de cualquier evaluación de seguridad en plataformas IoT y no como un componente independiente.
¿Qué revisar en una API IoT?
Entre los aspectos que pueden evaluarse se encuentran:
- autenticación;
- autorización;
- permisos mínimos;
- validación de solicitudes;
- manejo de tokens;
- límites de uso;
- registro de accesos;
- exposición de información;
- endpoints habilitados.
Autenticar a un usuario o servicio no significa necesariamente que deba tener acceso a todos los recursos.
También es necesario definir qué puede hacer después de autenticarse.
Por ejemplo, una aplicación destinada únicamente a consultar variables no tendría por qué recibir permisos para modificar configuraciones o eliminar dispositivos.
El principio de mínimo privilegio ayuda a reducir el alcance de una cuenta o integración si sus credenciales llegan a verse comprometidas.
Falla 5: configuración incorrecta de infraestructura o Cloud
Una plataforma puede utilizar servidores propios, infraestructura Cloud o una combinación de ambos.
En cualquiera de estos escenarios, una configuración inadecuada puede aumentar la superficie de exposición.
Algunos ejemplos son:
- puertos innecesariamente accesibles;
- almacenamiento publicado accidentalmente;
- usuarios con permisos superiores a los necesarios;
- servicios expuestos directamente a Internet;
- credenciales antiguas que siguen activas;
- reglas de red demasiado permisivas;
- registros de auditoría deshabilitados.
La infraestructura puede disponer de diferentes funciones de seguridad y aun así quedar expuesta debido a una mala configuración.
Por ello, la seguridad en plataformas IoT debe incluir revisiones periódicas de usuarios, servicios, permisos y configuraciones de red.
Cloud y On-Premise: las responsabilidades cambian
La seguridad IoT no significa únicamente proteger la infraestructura Cloud.
- Una solución On-Premise también puede presentar riesgos si sus servidores, aplicaciones y redes no se administran correctamente.
Del mismo modo, utilizar servicios Cloud no significa automáticamente que una arquitectura sea más o menos segura.
Una diferencia importante está en cómo se distribuyen las responsabilidades.
- En una infraestructura On-Premise, la organización suele asumir una mayor responsabilidad directa sobre servidores, redes, actualizaciones y mantenimiento.
En Cloud, determinadas capas de infraestructura pueden ser administradas por el proveedor, mientras que la organización continúa siendo responsable de elementos como identidades, usuarios, permisos y configuración.
Si necesitas profundizar en estas diferencias, puedes revisar nuestra comparación sobre IoT Cloud vs On-Premise.
Seguridad por capas en una arquitectura IoT
Una manera práctica de analizar una arquitectura consiste en dividirla en diferentes niveles.
Como referencia técnica, NIST mantiene un catálogo de capacidades de ciberseguridad para dispositivos IoT que incluye identificación del dispositivo, protección de datos, control de acceso, actualizaciones de software y monitoreo de su estado de seguridad.
1. Dispositivos
En sensores, controladores u otros equipos pueden revisarse:
- credenciales;
- firmware;
- puertos;
- interfaces;
- almacenamiento local;
- acceso físico.
2. Comunicación
En la transmisión de información deben analizarse aspectos como:
- autenticación;
- cifrado;
- integridad;
- certificados o claves cuando correspondan;
- protección frente a reutilización de mensajes según la tecnología empleada.
3. Gateway
Un gateway puede concentrar información procedente de múltiples dispositivos.
Por ello conviene revisar:
- servicios habilitados;
- usuarios configurados;
- firmware;
- mecanismos de acceso remoto;
- reglas de red;
- registros del sistema.
4. Plataforma
En esta capa se administran elementos como:
- usuarios;
- roles;
- dispositivos;
- sesiones;
- datos;
- APIs;
- registros de actividad.
5. Aplicaciones e integraciones
Las aplicaciones conectadas a la plataforma representan otra capa que debe considerarse.
Una integración debería disponer de los permisos necesarios para cumplir su función, pero no recibir más privilegios de los que realmente necesita.
Esta estrategia por capas evita concentrar toda la seguridad en plataformas IoT en un único componente.
Identidad de dispositivos y gestión de accesos
Cuando una red incorpora numerosos dispositivos, es importante poder identificar y administrar cada equipo.
Si todos utilizan una única credencial compartida, puede resultar más difícil determinar qué dispositivo realizó una acción o revocar solamente uno de ellos.
Cuando la tecnología lo permite, cada dispositivo puede contar con una identidad diferenciada mediante certificados, claves u otras credenciales compatibles con la arquitectura.
Esto facilita tareas como:
- autenticación;
- revocación;
- inventario;
- trazabilidad técnica;
- administración.
La misma lógica se aplica a los usuarios.
Un operador puede necesitar visualizar variables y alarmas, mientras que un administrador podría requerir permisos adicionales para configurar equipos, usuarios o integraciones.
No todos necesitan acceso al mismo nivel de información.
Registro y monitoreo de eventos
Dentro de la seguridad en plataformas IoT, los registros permiten conocer qué acciones ocurrieron y cuándo se produjeron. La seguridad también implica disponer de información suficiente para investigar qué ocurrió.
Una plataforma puede registrar eventos como:
- inicios de sesión;
- intentos fallidos de acceso;
- cambios de configuración;
- dispositivos agregados o retirados;
- accesos a APIs;
- modificaciones de usuarios;
- cambios de permisos;
- errores relevantes.
Los registros ayudan a analizar comportamientos anómalos y reconstruir determinados eventos después de un incidente.
Si no existen logs suficientes, identificar el origen de un problema puede resultar considerablemente más difícil.
¿Qué ocurre cuando un dispositivo deja de utilizarse?
El final del ciclo de vida también forma parte de la seguridad en plataformas IoT.
Cuando un dispositivo se retira de una operación, debería existir un procedimiento para:
- eliminarlo de la plataforma cuando corresponda;
- revocar sus credenciales;
- impedir nuevas autenticaciones;
- eliminar información sensible almacenada en el equipo si aplica;
- actualizar el inventario.
Un dispositivo que ya no se utiliza pero conserva credenciales activas puede convertirse en un punto de riesgo innecesario.
Seguridad física de los dispositivos IoT
Muchos equipos IoT se encuentran fuera de una sala de servidores.
Pueden instalarse en:
- plantas industriales;
- almacenes;
- vehículos;
- campos;
- postes;
- gabinetes distribuidos.
Dependiendo del proyecto, puede ser necesario evaluar elementos como:
- acceso a puertos físicos;
- tarjetas de memoria;
- interfaces de depuración;
- botones de restauración;
- ubicación del equipo;
- acceso al gabinete.
El nivel de protección necesario dependerá del entorno, la criticidad de la información y la facilidad con la que terceros pueden acceder físicamente al dispositivo.
¿Qué ocurre con MQTT, HTTP y otros protocolos?
Un protocolo no puede clasificarse como seguro o inseguro únicamente por su nombre.
Su nivel de protección dependerá de cómo sea implementado y de los mecanismos adicionales utilizados.
Por ejemplo, pueden existir mecanismos de autenticación, protección del transporte y control de acceso que varían según el protocolo y la arquitectura.
La selección también debe considerar:
- capacidad del dispositivo;
- recursos disponibles;
- tipo de comunicación;
- arquitectura;
- requisitos de autenticación;
- necesidades de integración.
Si necesitas profundizar en esta capa de comunicación, puedes revisar nuestro artículo sobre protocolos IoT.
En esta página no desarrollamos la comparación entre MQTT, CoAP y HTTP para evitar repetir el contenido especializado de ese artículo.
Checklist antes de desplegar una plataforma IoT
Una revisión de seguridad en plataformas IoT puede comenzar con las siguientes preguntas:
- ¿Se cambiaron las credenciales predeterminadas?
- ¿Los dispositivos pueden identificarse individualmente?
- ¿Cómo se administran contraseñas, claves o certificados?
- ¿Existe un inventario actualizado de equipos?
- ¿Qué versión de firmware utiliza cada dispositivo?
- ¿Cómo se realizan las actualizaciones?
- ¿Qué ocurre si una actualización falla?
- ¿Qué puertos y servicios están habilitados?
- ¿Cómo se protege la comunicación entre componentes?
- ¿Quién puede acceder a la plataforma?
- ¿Qué permisos tiene cada usuario?
- ¿Cómo se protegen las APIs?
- ¿Se registran eventos relevantes?
- ¿Cómo se revoca un dispositivo?
- ¿Qué ocurre cuando un equipo llega al final de su vida útil?
No todas las soluciones necesitan implementar los mecanismos más complejos disponibles.
El objetivo es identificar los riesgos relevantes y aplicar controles proporcionales a la criticidad del proyecto.
Errores frecuentes al diseñar la seguridad IoT
Además de las cinco fallas principales, existen algunas decisiones que pueden aumentar los riesgos de una implementación.
1. Pensar que una red privada elimina todos los riesgos
- Una red interna puede reducir determinada exposición, pero no elimina problemas relacionados con credenciales, equipos comprometidos, errores de configuración o accesos no autorizados.
2. Confiar únicamente en una contraseña
- Una contraseña constituye un mecanismo de autenticación, pero no reemplaza elementos como permisos, segmentación, actualizaciones, registros o monitoreo.
3. Instalar dispositivos y olvidarse de ellos
- Los dispositivos deben formar parte de un inventario y contar con un ciclo de vida administrado.
4. Dar permisos administrativos a todos
- Cuantos más permisos tenga una cuenta, mayor puede ser el impacto si sus credenciales se utilizan de forma indebida.
5. No planificar la revocación
- Una arquitectura también debe contemplar cómo retirar rápidamente el acceso de un usuario, servicio o dispositivo.
Seguridad desde el diseño
La seguridad en plataformas IoT resulta más sencilla de administrar cuando forma parte de las decisiones técnicas desde el inicio del proyecto.
Añadir controles después de desplegar cientos de dispositivos puede ser considerablemente más complejo que definir previamente aspectos como:
- identidad;
- permisos;
- actualizaciones;
- segmentación;
- registros;
- acceso remoto;
- retiro de dispositivos.
Esto no significa que pueda diseñarse una arquitectura completamente libre de riesgos.
Significa que los riesgos deben identificarse y administrarse durante todo el ciclo de vida de la solución.
Seguridad en plataformas IoT industriales
En entornos industriales, una solución puede combinar:
sensores → conectividad → gateways → plataforma → sistemas empresariales
Cada capa puede utilizar fabricantes, protocolos y tecnologías diferentes.
Por ello, además de evaluar las funciones de los dispositivos, resulta importante considerar:
- soporte del fabricante;
- disponibilidad de actualizaciones;
- gestión de credenciales;
- mecanismos de autenticación;
- integración;
- mantenimiento;
- continuidad de la operación.
Una arquitectura industrial debe buscar un equilibrio entre seguridad, disponibilidad, operación y facilidad de mantenimiento.
¿Cómo reducir los riesgos de seguridad IoT?
No existe una única herramienta capaz de solucionar todos los riesgos.
Una estrategia puede combinar diferentes controles:
identidad + autenticación + permisos + protección de comunicaciones + actualizaciones + registros + monitoreo
Cada elemento aborda una parte diferente de la arquitectura.
Las medidas finales dependerán de factores como:
- tipo de dispositivo;
- cantidad de equipos;
- criticidad de la operación;
- conectividad disponible;
- entorno de instalación;
- información manejada;
- capacidad del hardware.
Seguridad en plataformas IoT: conclusión
La seguridad en plataformas IoT no consiste únicamente en proteger una contraseña o cifrar una conexión.
Una solución puede integrar dispositivos, redes, gateways, plataformas, APIs y aplicaciones. Cada componente debe administrarse como parte de una misma arquitectura.
Entre las fallas que conviene revisar se encuentran:
- credenciales débiles o predeterminadas;
- comunicaciones insuficientemente protegidas;
- dispositivos sin estrategia de actualización;
- APIs con controles inadecuados;
- configuraciones incorrectas de infraestructura.
Reducir estos riesgos requiere considerar la seguridad desde el diseño hasta el retiro de los dispositivos.
En Smelpro desarrollamos soluciones IoT industriales considerando dispositivos, conectividad, gateways, plataformas e integración de acuerdo con los requerimientos técnicos de cada proyecto.